Publicații
Rezumat
Implementarea Directivei NIS2 în România prin OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, mută securitatea cibernetică din zona exclusiv tehnică în zona răspunderii manageriale și a guvernanței organizaționale. Dincolo de obligațiile de securitate propriu-zise, noul cadru impune entităților o succesiune clară de pași: notificare și înregistrare, evaluarea nivelului de risc, autoevaluarea maturității măsurilor implementate, audit și, la nevoie, măsuri de remediere sub supravegherea autorității. Pentru conducere, miza nu este doar evitarea unei sancțiuni, ci capacitatea de a demonstra că organizația și-a înțeles riscurile, le-a tratat în mod adecvat și a creat un mecanism real de control intern. Apar mecanisme de supraveghere, verificare și control ale autorității.
Cuvinte cheie
NIS2, OUG nr. 155/2024, Legea nr. 124/2025, DNSC, securitate cibernetică, entitate esențială, entitate importantă, conformare, audit de securitate, risc cibernetic, autoevaluare maturitate, răspundere, sancțiuni, amenzi administrative, supraveghere, verificare și control.
Introducere
Este deja bine cunoscut faptul că, în economia digitală, întreruperea din diverse motive a sistemelor informatice poate bloca operațiuni, poate afecta servicii critice și poate genera pierderi majore pentru organizații. În aproape orice organizație, de la utilități și producție până la servicii și logistică, un incident cibernetic nu mai înseamnă doar o problemă tehnică. Înseamnă activitate blocată, contracte întârziate, furnizori afectați, clienți nemulțumiți și, uneori, o presiune imediată asupra conducerii de a explica de ce organizația nu a fost pregătită.
Aici apare schimbarea adusă de NIS2. În dreptul românesc, prin Ordonanța de urgență a Guvernului nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, denumită în continuare OUG nr. 155/2024, securitatea cibernetică nu mai este tratată ca un subiect lăsat aproape exclusiv în sarcina departamentului IT. Ea intră în sfera guvernanței, a obligațiilor de conformare și a răspunderii manageriale.
Din această perspectivă, pentru conducerea oricărei organizații problematica de actualitate devine nu dacă există riscuri cibernetice, pentru că ele există deja, ci aceea dacă organizația poate demonstra că este pregătită și le gestionează în mod adecvat.
Responsabilitatea conducerii: de la delegare la o supraveghere reală
Una dintre cele mai importante mutații produse de NIS2, comparativ cu fosta directivă NIS, privește rolul conducerii. Managementul nu mai poate trata securitatea cibernetică drept un subiect pe care îl deleagă integral către zona tehnică și asupra căruia revine doar în momentul în care apare un incident. Noua logică a reglementării este alta, conducerea trebuind să aprobe măsurile de gestionare a riscurilor, să supravegheze implementarea lor și este direct responsabilă de încălcarea legislației[1]. Totodată conducerea trebuie să stabilească mijloace permanente de contact și să se asigure că organizația are resursele, responsabilitățile și fluxurile de raportare necesare[2].
În termeni practici, această responsabilitate începe cu câteva întrebări simple, dar puțin incomode:
- Există o evaluare actualizată a riscurilor cibernetice[3]?
- Știm care sunt sistemele critice/esențiale ale organizației[4]?
- Avem capacitatea de a detecta rapid un atac cibernetic[5]?
- Există proceduri aplicabile, testate pentru gestionarea incidentelor[6]?
În lipsa unor răspunsuri clare la acest mic punctaj de întrebări, riscul cibernetic devine un risc strategic pentru organizație.
Sancțiuni severe. Costul neconformității
Nu în ultimul rând, pe lângă pierderile reputaționale sau chiar costurile operaționale cauzate de incidente de securitate cibernetică se adaugă și regimul de sancționare a contravențiilor[7] conform OUG nr. 155/2024, care este unul cât se poate de sever și care sunt diferențiate în funcție de tipul entității.
Astfel, pentru entitățile importante, sunt prevăzute amenzi de la 5.000 lei la cel mult 7.000.000 euro în echivalentul în lei sau cel mult 1,4% din cifra de afaceri netă, luându-se în considerare valoarea cea mai mare dintre acestea, pentru contravențiile referitoare la nerespectarea de către entități a obligațiilor privind luarea unor măsuri tehnice, operaționale și organizatorice, de a se supune unui audit de securitate cibernetică, de a transmite datele solicitate legal în termenul și în condițiile stabilite în cerere, de a realiza și transmite anual autoevaluarea nivelului de maturitate, nerespectarea de către membrii organelor de conducere ale entităților esențiale și importante a obligației de supraveghere a punerii în aplicare a măsurilor de gestionare a riscurilor, a obligației de a urma cursuri de formare profesională în domeniul securității cibernetice, de stabilire a mijloacelor permanente de contact, de alocare a resurselor, de desemnare a responsabililor cu securitatea rețelelor și sistemelor informatice, nerespectarea obligației de raportare și a celei de notificare, cu respectarea termenelor și condițiilor stabilite conform legii, de instituire de procese de management al vulnerabilităților, de întocmire și transmitere a planului de măsuri, de a respecta modalitățile de implementare a dispozițiilor stabilite prin ordine comune emise în conformitate cu prevederile legale.
Totodată, pentru entitățile esențiale, regimul sancționator al contravențiilor prevede amenzi de la 10.000 lei la cel mult 10.000.000 euro în echivalentul în lei sau cel mult 2% din cifra de afaceri netă, luându-se în considerare valoarea cea mai mare dintre acestea, pentru aceleași contravenții opozabile entităților importante, la care se adaugă nerespectarea de către entitățile esențiale a obligației de a întocmi și transmite planul de măsuri pentru remedierea deficiențelor, în termen de 30 de zile de la realizarea autoevaluării.
Mai departe, legiuitorul prevede și alte amenzi, aplicabile diferențiat entităților esențiale și importante, în cuantum de la 1.000 lei la 300.000 lei pentru o serie de fapte contravenționale săvârșite de entitățile importante sau în cuantum de la 1.500 lei la 500.000 lei, în cazul acelorași fapte săvârșite de către entitățile esențiale. Aceste situații se referă, printre altele, la obligații de raportare, de notificare, de furnizare a unor informații, de transmitere a evaluărilor nivelului de risc și autoevaluărilor nivelului de maturitate în termen, de comunicare de modificări de date incluse în notificarea DNSC pentru înregistrare în registrul entităților.
Pentru nerespectarea de către registrele de nume TLD[8] și entitățile care furnizează servicii de înregistrare a numelor de domenii a unor obligații, fără a fi exhaustive, cele de a colecta date, de a stabili politici și proceduri, de a pune la dispoziția publicului date, de a oferi acces la date, de a pune la dispoziția publicului politicile și procedurile privind divulgarea datelor, de a răspunde la cererile de acces, se prevăd amenzi contravenționale de la 1.000 lei la 100.000 lei.
Pentru a clarifica aspectele privind stabilirea cuantumului amenzilor, OUG nr. 155/2024 stabilește că este luată în considerare suma rezultată prin aplicarea procentului corespunzător (de 1,4%, respectiv 2%, în funcție de tipul entității) la cifra de afaceri anuală la nivel mondial[9] fiind cea înregistrată de către entitatea importantă sau esențială în ultimul exercițiu financiar.
Măsuri pe termen scurt pe care organizațiile ar trebui să le întreprindă
Din perspectiva cadrului legal, conformarea are o cronologie clară și nu începe cu auditul, așa cum practica anterioară conform NIS a dovedit-o, ci cu identificarea și asumarea statutului propriu în raport cu legea. De aceea, apreciem că este esențială înțelegerea nivelului real de risc asociat specificului activității economice și sectorului în care se regăsește din Anexele 1 și/sau 2 la OUG nr. 155/2024 pornind de la analiza proprie în concordanță cu impactul generat de perturbarea serviciului furnizat de entitate conform art. 10 din același act normativ. Ulterior acestui aspect, există câteva acțiuni care pot și necesită a fi inițiate imediat, dacă se constată aplicabilitatea legislației NIS2.
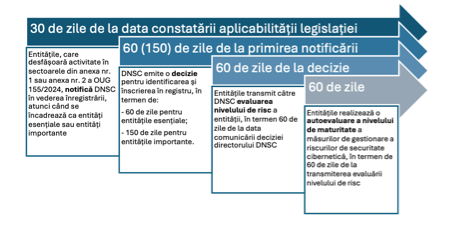
Primul pas, reprezentat în imaginea de mai sus, este cel de notificare a autorității competente[10] și parcurgerea formalităților de înregistrare. Acest moment este adesea tratat superficial, de parcă ar fi doar o etapă administrativă. În realitate, el este punctul de intrare în mecanismul de conformare. O entitate care ar fi trebuit să se notifice, dar nu a făcut-o, pornește deja dintr-o poziție fragilă, mai ales dacă între timp este supusă unui incident sau unui control din partea autorității.
Ulterior comunicării deciziei de înscriere în registru[11], entitatea trebuie să transmită evaluarea nivelului de risc[12], iar apoi să realizeze autoevaluarea nivelului de maturitate[13] a măsurilor implementate. Aici se produce, de fapt, testul de seriozitate al organizației. Până în acel moment, multe entități cred că „stau bine” pentru că nu au avut incidente vizibile ori pentru că au cumpărat diverse soluții tehnice de securizare. Evaluarea de risc și autoevaluarea maturității mută însă discuția din zona impresiilor în zona dovezilor[14], aceste procese fiind repetitive, anual sau când au loc modificări importante la nivelul entităților.
Supravegherea, verificarea și controlul conformării
Un alt aspect pe care multe organizații îl subestimează este că noul cadru nu creează doar obligații, ci și un mecanism efectiv de supraveghere, verificare și control[15]. DNSC nu se limitează la a primi notificări și raportări. Autoritatea are atribuții clare de supraveghere și poate solicita informații, documente și dovezi[16] privind modul în care entitatea a înțeles și a aplicat măsurile necesare.
Privit din exterior, un control poate părea o simplă verificare de documente. În realitate, pentru conducere, miza este mult mai mare. Controlul testează dacă organizația are un sistem coerent, nu doar un dosar bine aranjat. Se verifică dacă evaluările există și sunt actuale, dacă politicile sunt însoțite de proceduri aplicabile, dacă măsurile declarate au corespondent în practică, dacă există trasabilitate decizională și dacă managementul a fost informat și implicat.
Cu alte cuvinte, autoritatea nu caută doar texte scrise, ci consistență între documente, implementare și capacitatea reală de reacție.
În practică, autoritatea competentă, DNSC, are atribuția și competența de a verifica dacă organizațiile respectă obligațiile privind gestionarea riscurilor cibernetice. Aceste verificări pot avea mai multe forme, fiind reglementate prin Ordinul nr. 3/2025[17] atât structurile din cadrul DNSC cât și personalul cu atribuții de control. Astfel, personalul de control îndeplinește calitatea de agent constatator[18] în înțelesul dispozițiilor art. 15 alin. (1) din Ordonanța Guvernului nr. 2/2001 privind regimul juridic al contravențiilor, aprobată cu modificări și completări prin Legea nr. 180/2002, cu modificările și completările ulterioare, și este împuternicit să constate deficiențele privind îndeplinirea obligațiilor legale conform OUG nr. 155/2024 și actelor normative subsecvente.
Ce înseamnă, în practică, un control
Pentru management, un control al autorității nu se limitează la verificarea unor documente formale. În practică, autoritatea va analiza dacă organizația poate demonstra existența unor mecanisme reale de gestionare a riscurilor cibernetice.
Printre aspectele care pot fi verificate se numără:
- existența unei evaluări a riscurilor cibernetice;
- implementarea cerințelor de securitate conform standardului CyFun[19] (Cyber Fundamentals) stratificate pe funcții pilon, categorii, subcategorii și nivele;
- existența unui sistem de monitorizare a infrastructurii IT și a unor procese;
- proceduri de răspuns la incidente;
- modul în care sunt gestionate riscurile asociate lanțului de aprovizionare;
- implicarea conducerii în procesul de guvernanță a securității.
Dacă aceste elemente, alături de dovezile legate atât pe partea de documentare, cât și pe partea de implementare nu pot fi demonstrate, organizația poate fi considerată în stare de neconformitate.
Riscul real: lipsa dovezilor de conformare
În cadrul auditurilor de securitate cibernetică s-a identificat ca una din principalele probleme imposibilitatea organizațiilor de a demonstra că măsurile de securitate sunt documentate formal, conform cerințelor, aprobate periodic la nivel de management și sunt efectiv implementate. În lipsa unor politici de securitate/proceduri clare, documentate[20] și a unor rapoarte de audit privind securitatea cibernetică, conducerea organizației nu poate demonstra că a gestionat în mod adecvat riscurile.
Din perspectivă juridică, această situație poate fi interpretată ca lipsă de diligență în gestionarea riscurilor cibernetice, organizația fiind sancționabilă contravențional[21].
Ce trebuie să știe managementul
Pentru conducerea organizațiilor, mesajul este relativ simplu. Autoritatea nu va verifica doar existența unor soluții tehnice, ci maturitatea întregului sistem de gestionare a riscurilor cibernetice.
În practică, organizațiile trebuie să fie pregătite să răspundă la câteva întrebări fundamentale:
- Sunt identificate riscurile cibernetice și impactul?
- Ce măsuri au fost implementate pentru reducerea acestora?
- Cine este responsabil pentru securitatea cibernetică în organizație?
- Este informat periodic managementul despre starea securității informatice?
- Ce proceduri există pentru gestionarea incidentelor?
Dacă aceste întrebări nu au răspunsuri pertinente și nu sunt bine documentate, implementate și verificate periodic, organizația poate întâmpina dificultăți în cazul unui control.
Ce înseamnă, concret, să fii pregătit pentru verificare
Pregătirea reală pentru un control începe cu ideea că organizația trebuie să poată demonstra, nu doar să susțină. Trebuie să poată arăta cum a evaluat riscurile, când, pe ce bază, ce măsuri au fost stabilite[22], cine răspunde pentru ele, cum sunt urmărite, ce incidente au existat, cum au fost tratate și ce a fost corectat după aceea.
Din acest motiv, una dintre cele mai mari vulnerabilități nu este lipsa completă a măsurilor, ci lipsa dovezilor de conformare[23]. O organizație poate avea implementate soluții tehnice competitive, dar dacă nu poate demonstra că a parcurs evaluările, că a stabilit responsabilități și că a creat un mecanism minim de guvernanță, poziția sa rămâne slabă în fața unor provocări reale de natură cibernetică unde este mai importantă reacția întregii organizații.
Pentru conducere, mesajul este simplu: în materie de securitate cibernetică, buna-credință nu mai este suficientă, contează ceea ce poate fi demonstrat prin acte doveditoare în acest sens[24], care vizează implementarea planului de măsuri pentru remedierea tuturor deficiențelor constatate și termenele asumate pentru implementarea acestora ca urmare a unui audit de securitate cibernetică.
Măsuri imediate și concrete pentru conducere
În noul context reglementat prin OUG nr. 155/2024 precum și prin normele, metodologiile, mecanismele și instrumentele de implementare puse la dispoziție de Directoratul Național de Securitate Cibernetică, organizațiile nu mai pot trata securitatea cibernetică doar ca pe o investiție tehnologică opțională. Ea devine o obligație de conformare[25] și un element esențial al managementului riscurilor.
Pentru organizațiile aflate încă într-o fază incipientă de conformare, reacția potrivită nu este panica, ci ordonarea rapidă a pașilor esențiali[26] iar în situația unor neclarități poate apela la autoritate[27].
Mai întâi, trebuie clarificat dacă obligația de notificare a fost îndeplinită și dacă situația entității este corect tratată în raport cu tipul acesteia, esențială sau importantă, și cu obligațiile care decurg din aceasta. Apoi, trebuie verificat dacă evaluarea nivelului de risc a fost realizată în termen și în mod serios, nu doar formal. În continuare, conducerea trebuie să ceară o imagine clară asupra stadiului autoevaluării maturității: ce măsuri sunt efectiv implementate, unde există decalaje și ce nu poate fi încă aplicat.
În paralel, trebuie stabilit cine răspunde intern[28], cine raportează conducerii, cu ce frecvență și pe baza căror indicatori. Nu în ultimul rând, organizația trebuie să își pregătească și să testeze capacitatea de reacție: cum detectează un incident, cine decide, cine notifică, cine păstrează evidențele și cum sunt gestionate relațiile cu furnizorii și partenerii afectați[29], inclusiv relația cu mass-media.
Prima obligație ignorată de o serie de organizații: notificarea autorității
Unul dintre primii pași impuși de cadrul legislativ este notificarea autorității competente în conformitate cu cerințele privind procesul de notificare în vederea înregistrării și metoda de transmitere a informațiilor aprobate prin Ordinul DNSC nr.1/2025[30] și înregistrarea în registrul entităților gestionat de DNSC. Din practica auditului de securitate cibernetică, rezultă că o parte dintre organizațiile vizate de implementarea legislației NIS2 nu sunt încă conștiente că această obligație există sau consideră că procesul poate fi amânat. Această abordare creează însă o vulnerabilitate juridică evidentă.
De ce contează atât de mult evaluarea riscului
Evaluarea riscului nu este o formalitate birocratică și nici un document redactat pentru a fi păstrat într-un dosar. Ea este punctul de plecare al întregii construcții de conformare și se efectuează conform alin. (2) al art. 10 din OUG nr. 155/2024. Fără această etapă, organizația nu poate arăta, în mod credibil, că a identificat ce are de protejat, unde este vulnerabilă și ce impact ar avea un incident asupra activității sale.
Din punctul de vedere al conducerii, evaluarea riscului răspunde la o întrebare esențială: ce/cine ne poate opri activitatea, care sunt activele critice și cât de expuși suntem în realitate? Abia după acest exercițiu pot fi stabilite măsuri proporționale, priorități de investiții și responsabilități interne. În lipsa lui, orice discuție despre securitate cibernetică rămâne vagă, iar orice investiție riscă să fie făcută mai degrabă intuitiv decât justificat.
Mai mult, în eventualitatea unui control sau a unui incident, lipsa unei evaluări de risc ori existența uneia strict formale poate fi interpretată ca lipsă de diligență în gestionarea riscurilor de securitate cibernetică.
Autoevaluarea maturității: momentul în care organizația se vede fără cosmetizare
Dacă evaluarea riscului arată la ce este expusă organizația, autoevaluarea maturității, conform art. 12 alin. (4) din OUG nr. 155/2024 arată cât de pregătită este să răspundă. Este, probabil, una dintre etapele cele mai sensibile, pentru că obligă organizația să compare ceea ce crede despre sine cu ceea ce poate demonstra în mod efectiv.
Aici se văd, de regulă, cele mai incomode decalaje: politici care există doar pe hârtie, responsabilități neclare, monitorizare insuficientă, dependență excesivă de furnizori, lipsa exercițiilor de răspuns la incidente, lipsa dovezilor privind implementarea măsurilor. Cu alte cuvinte, problema nu este întotdeauna absența totală a măsurilor, ci faptul că acestea sunt incomplete, necoerente sau imposibil de probat.
Pentru management, această etapă este extrem de valoroasă tocmai pentru că obligă la realism. O organizație care parcurge onest autoevaluarea înțelege mai repede unde are expuneri serioase și unde trebuie să intervină imediat. O organizație care o tratează superficial riscă să ajungă la aceeași concluzie, dar mult mai târziu și într-un context incomparabil mai costisitor: după incident, după audit sau în timpul controlului.
Pentru a sprijini procesul de conformare, DNSC urmează să introducă un mecanism de autoevaluare a maturității securității cibernetice, cunoscut sub denumirea de EVAL_MMS prevăzut în proiectul de Ordin pentru aprobarea Măsurilor de gestionare a riscurilor de securitate cibernetică aferente rețelelor și sistemelor informatice utilizate de entitățile esențiale și importante și a Metodologiei de autoevaluare a maturității măsurilor[31], elaborat în baza dispozițiilor art. 12 alin. (1) și art. 65 lit. b) din OUG nr. 155/2024. Cadrul de măsuri de gestionare a riscurilor de securitate cibernetică este organizat pe șase funcții pilon, care acoperă ciclul de viață al securității cibernetice și se referă la trei niveluri de securitate, în funcție de nivelul de risc rezultat în urma aplicării metodologiei privind evaluarea nivelului de risc a entităților: de bază, important sau esențial. Acest instrument de evaluare permite organizațiilor să determine: nivelul actual al capacităților de securitate, lacunele existente, măsurile necesare pentru conformare.
Ulterior acestui proces de autoevaluare a nivelului de maturitate, în conformitate cu prevederile art. 12, alin. (5), în termen de 30 de zile entitățile esențiale întocmesc și transmit către DNSC un plan de măsuri pentru remedierea deficiențelor identificate, asumat de managementul entității.
Totodată, nu poate fi exclus și aspectul că după această autoevaluare, care poate fi afectată de un grad de subiectivism din partea organizațiilor, urmează derularea unor audituri externe de securitate cibernetică, cu periodicitatea prevăzută de actele normative subsecvente legislației, care vor avea o notă accentuată de obiectivitate și ale căror livrabile pot sta la baza activităților de supraveghere, verificare și control din partea autorității.
Ce se întâmplă dacă organizația nu notifică, nu evaluează și nu documentează
Neîndeplinirea acestor pași nu produce doar un deficit de conformare abstractă. Produce efecte concrete. În primul rând, organizația își pierde capacitatea de a demonstra că a acționat cu diligența cerută de lege. În al doilea rând, dacă apare un incident, analiza autorității nu se va opri la întrebarea „ce s-a întâmplat?”, ci va merge imediat mai departe: a existat notificare, a existat evaluare de risc, a existat autoevaluare a maturității, au existat măsuri implementate și supravegheate?
Dacă răspunsul este negativ sau inconsistent, organizația intră într-o zonă de expunere juridică serioasă. La aceasta se adaugă efectele operaționale: timp pierdut, costuri de remediere, presiune contractuală, tensiune internă, afectarea relației cu partenerii și, uneori, blocaj decizional exact în momentul în care este nevoie de decizii rapide și bine fundamentate.
În acest punct, costul neconformării nu mai trebuie privit doar prin prisma unei amenzi contravenționale. Desigur, regimul sancționator există și este sever. Dar, pentru multe organizații, pierderea reală vine din perturbarea activității, din reacția forțată sub presiune și din faptul că trebuie să construiască în câteva zile ceea ce ar fi trebuit să construiască în câteva luni.
În concluzie: conformarea nu începe după primul incident
Cadrul legislativ introdus în România în contextul implementării directivei NIS2 marchează o schimbare profundă în modul în care securitatea cibernetică este tratată la nivel organizațional. Cea mai costisitoare iluzie pentru o organizație este convingerea că poate amâna conformarea până când apare o problemă concretă. În materie de securitate cibernetică, momentul reacției târzii este aproape întotdeauna și momentul cel mai scump. Atunci resursele se consumă sub presiune, deciziile se iau în grabă, iar conducerea trebuie să răspundă simultan în plan operațional, juridic și reputațional.
Pentru conducerea organizațiilor, preocuparea esențială nu mai este dacă trebuie să se pregătească pentru aceste schimbări, ci cât de repede pot face acest lucru înainte ca un incident sau un control al autorității să le forțeze să reacționeze, generând astfel un efort și un consum de resurse neplanificate care pot afecta atât stabilitatea cât și obiectivele financiare ale activității economice, existând deja cel puțin un exemplu mediatizat[32] al unui operator economic care a ajuns la un pas de insolvență.
De aceea, adevărata miză a NIS2 nu este doar conformarea formală, ci schimbarea reflexului managerial. Securitatea cibernetică trebuie privită ca risc juridic strategic tocmai pentru că efectele neglijării ei depășesc cu mult zona tehnică. O organizație care nu notifică, nu își evaluează riscurile, nu își măsoară maturitatea și nu își poate demonstra propriile măsuri efective nu mai are doar o problemă de conformare. Are o serioasă problemă de guvernanță reală.
Autori: Marius-Florin LOICĂ, expert în securitate cibernetică
Claudiu-Florentin GĂNȚOI, avocat
[1] Conform alin. (1) al art. 14 din OUG nr. 155/2024;
[2] Conform alin. (3) al art. 14 din OUG nr. 155/2024;
[3] În conformitate cu alin. (3) al art. 11 din OUG nr. 155/2024;
[4] În conformitate cu alin. (7) al art. 11 din OUG nr. 155/2024;
[5] În conformitate cu alin. (1) al art. 20 din OUG nr. 155/2024;
[6] În conformitate cu lit. l) a art. 4 din OUG nr. 155/2024;
[7] Potrivit prevederilor alin (1) și (2) a art. 60 din OUG nr. 155/2024;
[8] Top-Level Domain (domeniu de nivel superior);
[9] Conform alin. 3) al art. 60 din OUG nr. 155/2024;
[10] În conformitate cu alin. (2) al art. 18 din OUG nr. 155/2024;
[11] În conformitate cu alin. (4) și (5) al art. 18 din OUG nr. 155/2024;
[12] În conformitate cu alin. (6) al art. 18 din OUG nr. 155/2024;
[13] În conformitate cu alin. (7) al art. 18 din OUG nr. 155/2024;
[14] În conformitate cu alin. (4) al art. 47 din OUG nr. 155/2024;
[15] În conformitate cu Capitolul VII din OUG nr. 155/2024;
[16] În conformitate cu prevederile lit. c)-e) din alin. (1) al art. 46 din OUG nr. 155/2024;
[18] În conformitate cu art. 4 din Metodologia aprobată prin Ordinul DNSC nr. 3 /2025, sus menționată;
[20] În conformitate cu prevederile art. 46, alin. (1), lit. c) din OUG nr. 155/2024;
[21] În conformitate cu prevederile art. 60, alin. (1), lit. ll) din OUG nr. 155/2024;
[22] În conformitate cu Capitolul III din OUG nr. 155/2024;
[23] În conformitate cu alin. (4) al art. 47 din OUG nr. 155/2024;
[24] În conformitate cu alin. (10) al art. 57 din OUG nr. 155/2024;
[25] În conformitate cu alin. (1) al art. 26 din OUG nr. 155/2024;
[26] În conformitate cu Secțiunea 1 a Capitolului IV din OUG nr. 155/2024;
[27] În conformitate cu alin. (15) al art. 18 din OUG nr. 155/2024;
[28] În conformitate cu alin. (4) al art. 14 din OUG nr. 155/2024;
[29] În conformitate cu alin. (8) și (9) ale art. 11 și lit. d) a art. 13 din OUG nr. 155/2024;
DESCOPERĂ MAI MULTE ARTICOLE